AHAN // ADVANCED HEURISTIC ANALYTICS NETWORK

連線全球情報節點 • 構建因果外溢模型...

65 語系多源同步 NODE LIVE

AI 深度運算解析中...

正在進行多維數據交叉驗證與演進拓撲重構

🌐
AHAN 格點全球
65 語系情報在線

智庫深度能力

🎙️ 微軟 Edge 真人語音 已啟用
🕵️‍♂️ GDELT 媒體風向修訂 DIFF TRACK
🔒 管理員身分登入

AHAN v2.0 • 國際情報智庫

TEMPEST 攻擊捲土重來:注入式電磁洩漏如何重塑資安疆界
前瞻科技

TEMPEST 攻擊捲土重來:注入式電磁洩漏如何重塑資安疆界

#資訊安全 #側通道攻擊 #TEMPEST #電磁洩漏 #硬體防護
就緒
聲線:
倍速:
字級:
核心事實

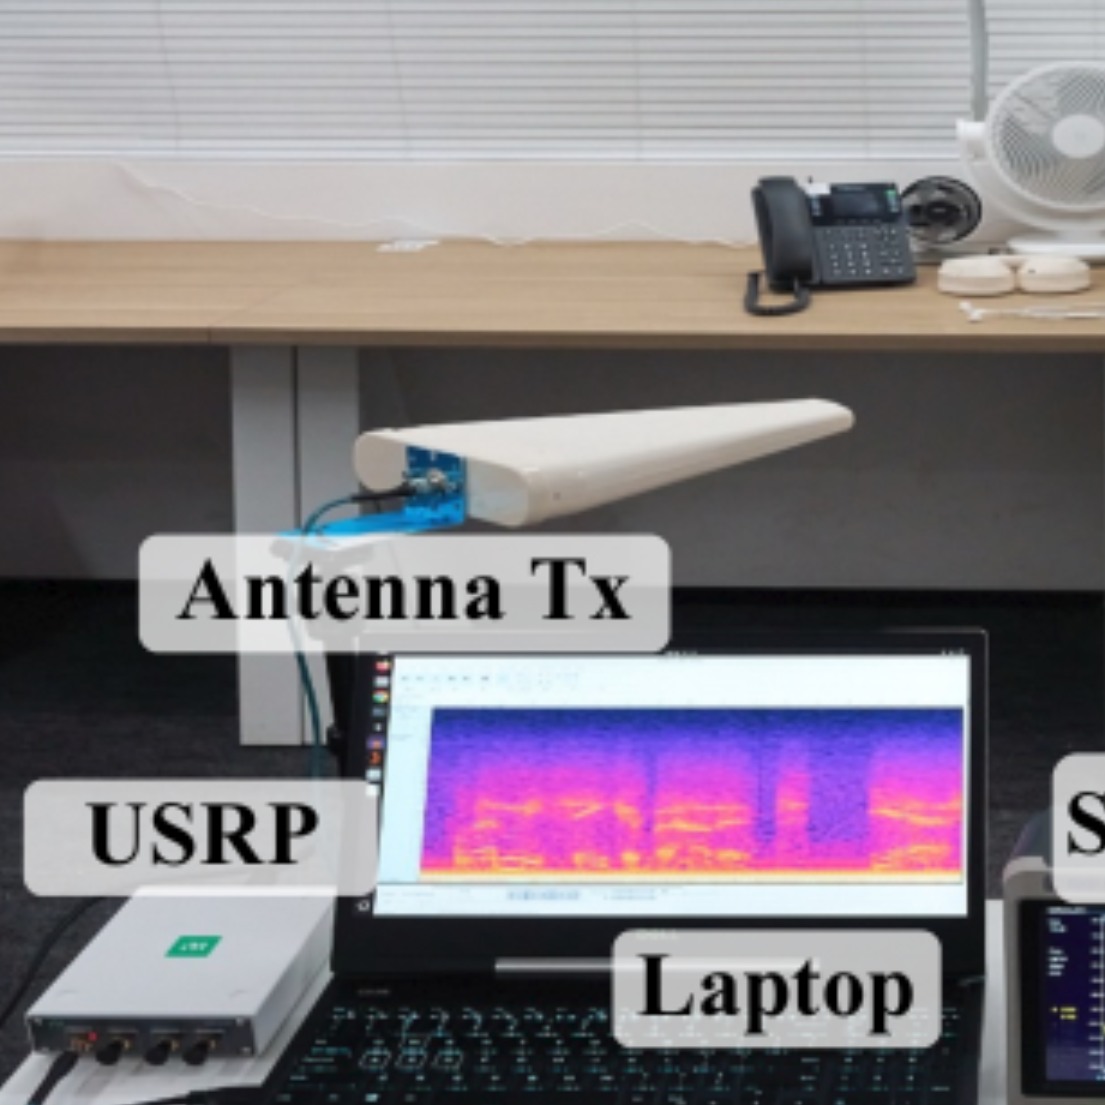
沉寂多年的 TEMPEST 側通道攻擊技術,近期因「注入式訊號」(Injected Signal)的新型攻擊手法重獲學界與資安社群高度關注。TEMPEST 一詞源自 1970 年代美國國防部代號,指透過截取電子設備運作時無意間洩漏的電磁輻射、聲波或光訊號,來還原螢幕畫面、鍵盤輸入等機敏資料的技術。傳統 TEMPEST 攻擊需要極靈敏的天線與訊號分析設備,且被動等待目標洩漏,但最新研究突破此一限制,攻擊者主動向目標裝置注入特定電磁訊號,誘使其產生更強、更易於截取的洩漏訊號。

這項技術演進意味著,過去被視為「被動監聽」類型的攻擊,現在升級為「主動注入」模式,大幅提升攻擊成功率與可操作性。隨著企業、政府與軍事機構對零信任架構(Zero Trust)的重視提升,純粹軟體層級的防護已不足以抵禦此類跨越實體邊界的深層威脅,迫使硬體防護、屏蔽工程(Shielding)與法拉第籠(Faraday Cage)等「物理層資安」議題重回產業核心議程。

🔥 背景脈絡與利益角力

TEMPEST 攻擊的復甦本質上是「技術演進 vs. 防禦典範」的深層結構性衝突,並非傳統的政商利益博弈,因此應從其科學與技術脈絡切入理解。

從歷史脈絡觀之,TEMPEST 自冷戰時期便是美蘇情報戰的重要環節。當時的美國國家安全局(NSA)已制定嚴格的電磁相容性(EMC)與防輻射標準(NSTISSAM TEMPEST/1-92),要求涉及國家機密的電子設備必須通過 TEMPEST 認證。然而,隨著商用現成技術(Commercial Off-The-Shelf, COTS)的普及,加上物聯網(IoT)裝置、嵌入式系統與低成本消費性電子的爆炸性成長,大多數民用與商用設備從未經歷嚴格的電磁洩漏防護設計,這構成了現代資安架構中最大的隱形破口。

在技術演進層面,此事件的核心矛盾在於「攻擊成本曲線的急速下降」與「防禦意識的嚴重落差」。過去執行 TEMPEST 攻擊需要造價數十萬美元的專業實驗室設備;如今,隨著軟體定義無線電(Software Defined Radio, SDR)、低成本訊號放大器與開源訊號處理函式庫的成熟,研究人員已能用數千美元級距的設備重現甚至超越過去的攻擊效果。注入式訊號手法更將此威脅推升至全新層次——攻擊者無需再苦苦守候目標洩漏,而是能透過精心設計的注入訊號,主動「逼」目標裝置產生洩漏,大幅縮短攻擊所需時間與距離。

更值得警惕的是,現代高效能運算(HPC)與人工智慧(AI)加速器的功耗與時脈頻率不斷攀升,運作時產生的電磁輻射強度也隨之增強,這無異於為 TEMPEST 攻擊者提供了更明亮的「訊號燈塔」。從科學原理上理解,注入式攻擊通常利用裝置內部未充分濾波的電源供應或訊號線路,將外部訊號耦合(Coupling)進入系統,再藉由非線性元件的調變效應放大洩漏強度,最終讓螢幕內容、加密金鑰或生物辨識資料等得以被遠端還原。

🎯 各界影響評估
💻 產業與技術
硬體工程師與資安架構師必須重新審視實體層(Layer 1)的防護設計,將電磁屏蔽、濾波器與訊號隔離納入 SoC 與 PCB 設計規範。
📈 市場與投資
TEMPEST 防護概念股與電磁相容性(EMC)檢測服務商將迎來估值重估機會。隨著軍工、金融與半導體客戶對資安實體層投入擴大,專業屏蔽材料、訊號隔離晶片與硬體安全模組(HSM)供應鏈將進入成長週期
🛒 民眾與社會
消費者的個資保護正面臨看不見的深層威脅,即便加密演算法再強,螢幕顯示的信用卡號、指紋辨識資料仍可能透過輻射被截取。
🔮 歷史借鏡與未來展望

對比 1985 年荷蘭學者 Wim van Eck 發表首篇公開 TEMPEST 論文引發全球震憾的歷史時刻,今日的注入式攻擊研究可謂「van Eck 攻擊的全面進化版」。當年僅需一台改裝電視機即可截取 CRT 螢幕訊號,而今日的注入式技術已能在遠距離、主動模式下運作,且對象涵蓋 LCD、OLED 甚至行動裝置。

1.
基準情境(最可能發生):未來三至五年內,TEMPEST 注入式攻擊將從學術研究走入灰色市場,成為針對高淨值人士、企業高階主管與政府官員的「定向間諜工具」。資安產業將被迫建立全新的「側通道滲透測試」(Side-channel Pentest)服務類別,企業開始將硬體防護納入合規稽核項目,金融、政府與軍工客戶率先導入相關防護標準,預估每年帶動數十億美元級的硬體資安市場規模
2.
極端風險情境(黑天鵝):若攻擊技術被整合至無人機或機器人載具中,攻擊者將能在城市尺度上對企業總部、外交使館或軍事設施進行「移動式 TEMPEST 掃描」,形成大規模情報蒐集行動。此情境下,將引發類似 2013 年史諾登事件的全球監控恐慌,促使各國立法強制要求關鍵基礎設施採用 TEMPEST 防護,同時可能催生新的國際軍備管制談判框架。
3.
轉折突破情境(典範轉移):量子加密通訊與全同態加密(FHE)的成熟將從根本上改變遊戲規則——當螢幕與通訊內容在底層即無法被解密還原時,TEMPEST 攻擊的價值將大幅降低。同時,新一代自適應屏蔽材料(Adaptive Shielding)結合 AI 即時監測,將使裝置能在偵測到注入訊號時自動切換防護模式,引領硬體資安進入「主動防禦」時代。
💡 總結與決策建議
1.
即時避險策略:企業資安長(CISO)應立即啟動「物理層資安健檢」,評估關鍵會議室、資料中心與遠端辦公環境的電磁洩漏風險。最具成本效益的首要行動是在高階主管辦公室部署屏蔽窗簾、訊號干擾器與法拉第籠配件,並重新檢視機密資料的螢幕顯示政策,避免在無防護環境下處理核心機密。
2.
中長期佈局:半導體與硬體業者應將 TEMPEST 防護設計納入下一代產品 Roadmap,投資於 SoC 層級的訊號隔離 IP、低洩漏 PCB 佈局與自適應屏蔽材料研發。資安服務商則應及早布局「側通道滲透測試」與「物理層資安顧問」等新興服務線,建立技術護城河與市場先佔優勢。
3.
供應鏈與標準佈局:密切關注 NIST 與 NSA 即將更新的 TEMPEST 防護標準草案,提早佈局合規認證的實驗室與人才,以在未來強制性法規落地時取得戰略主動權。
蝴蝶效應連鎖傳導 5 階連鎖
01 起因觸發

01 起因觸發:學界發表「注入式訊號」新型 TEMPEST 攻擊研究,證明主動攻擊模式可行

🌊 02 一階傳導

02 一階傳導:資安社群與軍工機構高度關注,硬體防護議題重回產業雷達

💥 03 二階擴散

03 二階擴散:半導體設計、EMC 檢測、屏蔽材料產業迎來新需求,資安服務市場衍生「側通道滲透測試」新類別

🔥 04 三階連鎖

04 三階擴散:企業總部與政府機房開始導入物理層防護規範,遠端辦公資安標準被迫升級

🌐 05 終局影響

05 宏觀終局:全球資安典範從「純軟體零信任」轉向「軟硬整合零信任」,開啟數百億美元級硬體資安新藍海

🔗

因果網路圖譜 3 節點

可拖曳節點 · 點兩下開啟文章

起因 影響 後續
🏠 首頁 🗺️ 地圖 🔒 登入