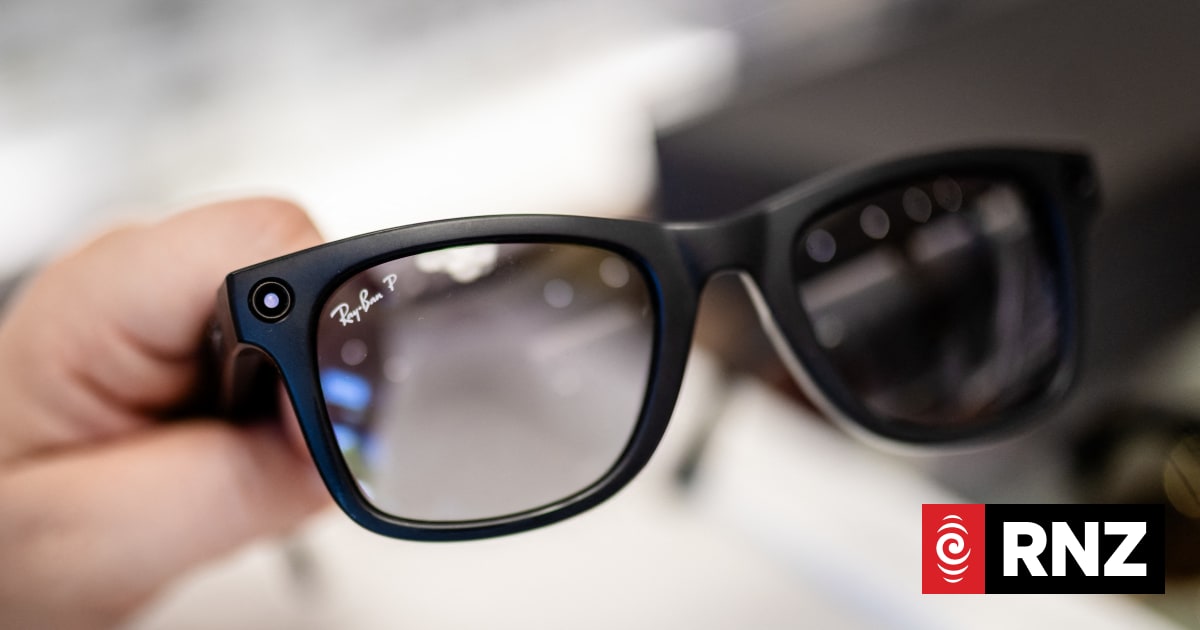
根據澳洲 ABC News 最新調查,在 Temu 等跨境電商平台上熱銷的超低價智慧眼鏡,被發現存在嚴重的資安漏洞。這些標榜搭載 AI 助理、攝影鏡頭與即時翻譯功能的穿戴式裝置,傳輸層未啟用端對端加密,且將使用者臉部生物特徵、GPS 座標與對話錄音等敏感個資,回傳至未經審計的境外雲端伺服器。資安研究人員透過簡易的中間人攻擊(Man-in-the-Middle Attack),即可在公共 Wi-Fi 環境下輕易攔截使用者數據。目前澳洲已有逾 12 萬支此類裝置流入市面,由於售價極低且行銷話術主打「AI 時代必備入門款」,大量未具備資安意識的消費者已將其作為日常配戴裝置。專家警告,這批裝置等同於在民眾臉上架設一座「永不關閉的資料收集站」,對個人隱私與國土安全構成雙重威脅。
此事件本質屬於科技供應鏈資安治理失靈的結構性危機,並非單一企業的疏失,而是全球低價穿戴式裝置市場長期忽視資安標準所累積的總爆發。回顧產業脈絡,2024 年至 2026 年間,隨著 Meta Ray-Ban 與雷鳥(RayNeo)等中階智慧眼鏡驗證市場需求後,中國低價供應鏈透過 Temu、Shein 等跨境電商平台,以破壞性價格傾銷規格相近但安全機制嚴重閹割的產品。這背後存在三重結構性成因:
第一,IoT 資安法規的跨國管轄權真空。 澳洲目前缺乏強制性的物聯網裝置資安認證制度,導致境外製造商得以規避歐盟《網路韌性法》(Cyber Resilience Act)的合規成本。
第二,平台經濟的審查責任斷裂。 跨境電商平台主張自身僅為「交易撮合者」,規避了對上架商品資安品質的把關義務,形成監管灰帶。
第三,供應鏈「軍備競賽」下的成本轉嫁。 中國白牌供應鏈為壓低單價至 30 美元以下,普遍砍掉安全晶片(Secure Element)、寫入未經維護的舊版韌體,並關閉加密傳輸功能,將資安成本外部化給終端消費者。
戰略貿易流向與供應鏈依賴度
HS 8542資料來源:UN Comtrade 聯合國商品貿易統計庫 · 全球市場規模 $5,800 億美元 / 年
對照 2016 年 Mirai 殭屍網路癱瘓半個美國網路、2017 年兒童智慧手錶爆發 GPS 漏洞、2020 年歐盟因應物聯網資安危機推出 RED 指令的歷史軌跡,本次廉價智慧眼鏡風波極可能成為各國政府加速立法干預的關鍵轉折點。
面對穿戴式裝置資安風暴,各方利害關係人應即刻採取以下行動:
01 起因觸發:Temu 等跨境電商平台大量上架未經資安審查的白牌智慧眼鏡
02 一階傳導:澳洲資安研究人員成功攔截未加密的個資傳輸,揭發硬體資安漏洞
03 二階擴散:各國消費者保護機構與隱私監察機關啟動調查,跨境電商平台面臨下架壓力
04 三階深化:歐美亞主要經濟體擬將物聯網資安認證從「鼓勵制」升級為「強制制」
05 宏觀終局:全球穿戴式裝置市場迎來「大者恆大」的資安合規淘汰賽,重塑產業競爭格局
因果網路圖譜 1 節點
可拖曳節點 · 點兩下開啟文章