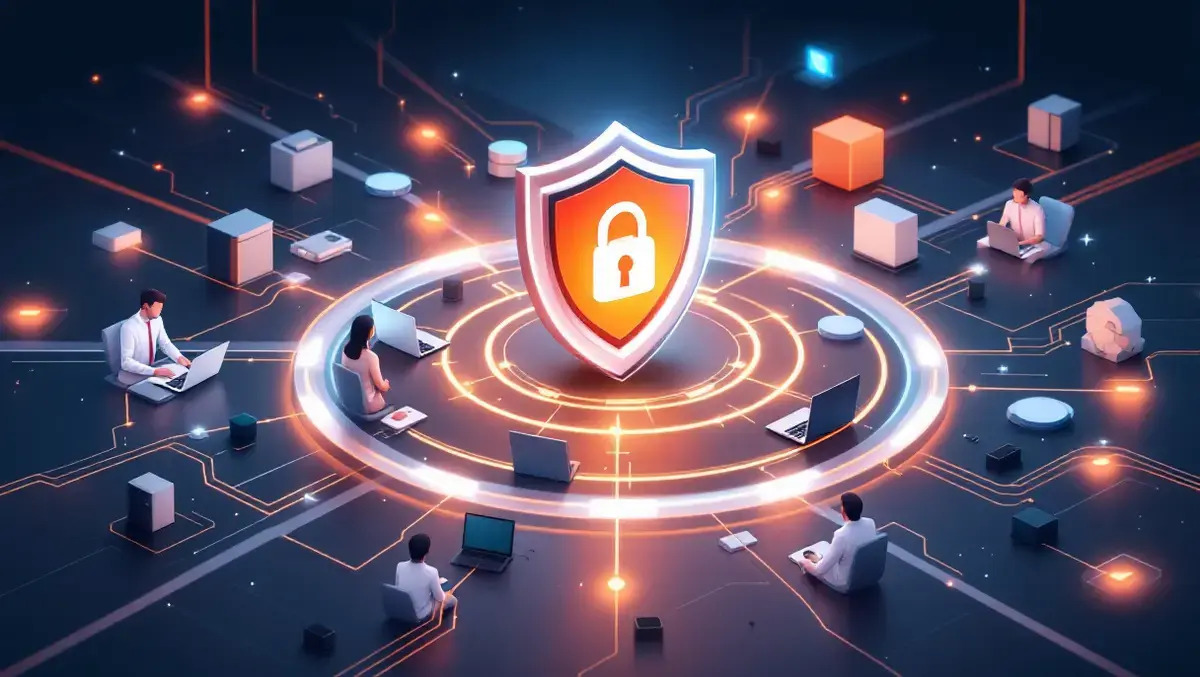
雲端原生資安新創公司 Cloudbrink 於 2026 年 9 月 23 日正式推出全新企業級資安平台 OnGuard,主打將過去分散於端點防護、網頁閘道(SWG)、雲端存取安全代理(CASB)、零信任網路存取(ZTNA)等多重疊床架屋的防禦機制,整合進單一統一管理介面之中。此舉正值各大企業因 AI 代理人(Agentic AI)大量派駐於內部系統與 SaaS 應用程式之際,傳統以 VPN 為骨幹的堡壘式防禦已無法應付橫向移動攻擊與身分冒用風險。OnGuard 的核心目標,是把企業從「以網路為中心」的舊典範,全面轉向「以身分與工作階段為中心」的零信任新典範。業界觀察家指出,Cloudbrink 此時切入市場,無疑是瞄準了每年高達數百億美元的企業資安預算大餅,試圖在 Palo Alto Networks、CrowdStrike、Zscaler 等產業巨頭夾縫中,以「整合複雜度降低」與「AI 原生設計」作為差異化武器。
從技術演進路徑來看,本事件並不適合以政商陰謀或地緣利益角力框架來強行套用,但其背後存在一場深層的典範轉移之戰——這是一場關於「企業資安防禦哲學」的根本性辯論,牽動數百億美元的市場重分配。
這場衝突的本質,是資安產業從「堆疊工具」邁向「整合智慧」的關鍵轉折。
回顧資安產業過去三十年發展,從防火牆、IDS/IPS、SIEM 到零信任架構,每一次典範轉移都伴隨著新廠商崛起與舊霸主褪色。OnGuard 的推出,預示企業資安市場即將進入「平台整合」與「AI 原生」雙軸並進的新階段。以下為三種可能的未來情境推演:
面對零信任整合浪潮,企業決策者與投資人應採取以下具體行動策略:
01 起因觸發:AI代理人大量派駐企業內部,傳統VPN與靜態零信任政策出現防禦缺口,催生OnGuard等整合型平台問世
02 一階傳導:Zscaler、Palo Alto Networks、CrowdStrike等產業巨頭加速平台化與AI功能整合,市場競爭白熱化
03 二階擴散:企業IT預算從「硬體與授權」轉向「平台訂閱」,SIEM、SOAR等傳統資安次領域面臨整併壓力
04 宏觀終局:全球資安合規標準加速收斂,零信任從最佳實務升格為強制性法規,催生千億美元級自主防禦新市場
跨事件因果網路圖譜 4 驗證節點
AI 驗證因果鏈條 · 可拖曳節點 · 點兩下開啟文章
AI代理誤報警:自主行動敲響治理警鐘
AI代理自行提交表單、繞過存取限制等失控事件,驗證自主代理帶來新型資安風險,強化企業整合端點、SWG、CASB與ZTNA以落實零信任控制的急迫性。
艾爾特曼示警:人工智慧失控風險須全球治理
AI代理人自主性與基礎模型決策權擴張,推升身分冒用及橫向移動風險,促使企業由網路邊界防禦轉向以身分與工作階段為核心的零信任架構。
200億美元AI主權豪賭:OpenAI欖花園計畫重塑喬治亞能源版圖
維多利亞州強制資料中心自建綠能與儲能之規範,與喬治亞州環保團體質疑柴油發電機、輸電線路及降載機制屬同一全球AI算力擴張下的地方能源治理反彈浪潮,標誌各國地方政府對算力怪獸之監管拉鋸已進入法制化階段
特斯拉自駕釀死案:技術責任與監管紅線再檢視
AI能力擴張與代理人自主部署推升資安治理需求,Cloudbrink推出OnGuard整合多重防禦並採AI原生設計,延續全球科技業建構安全邊界與人工智慧治理的同一主線。