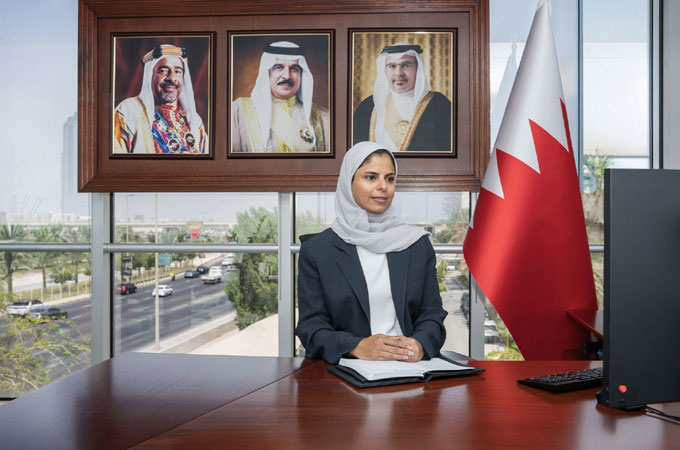
海灣合作委員會(GCC)六國央行籌備委員會召開第六次會議,由巴林央行擔任第46屆輪值主席,會中聚焦四大核心議題:支付系統區域整合、銀行業監管協調、金融科技協作及金融網路安全聯防。
本次會議以虛擬方式進行,由巴林央行「中央銀行與總體審慎監管」執行董事 Hesa Abdulla Al Sada 主持,並邀集 GCC 各成員國代表及 GCC 秘書處經濟與發展事務助理秘書長 Khalid bin Al Sunaidi 共同參與。
Al Sada 在開幕致詞中明確指出,籌備委員會肩負強化 GCC 央行間合作的核心使命,必須貫徹 GCC 央行總裁會議的指示與建議。 委員會同時審議了來自 GCC 各委員會及工作小組的建議文件,涵蓋支付系統、銀行業監管、金融科技三大面向。
值得注意的是,本次會議特別針對金融業網路安全資訊共享機制展開深度討論,並檢視各成員國在打擊洗錢與資助恐怖主義(CFT)方面的執法進度。這意味著 GCC 正在從「鬆散的貨幣協調」邁向「制度化的金融主權協作」。
本次事件本質上並非傳統意義上的地緣政治衝突或企業壟斷爭議,而是一個多邊監管協作機制的深化與制度演進過程。然而,若深入剖析其背後的結構性誘因,仍可清晰辨識出三條交織的歷史脈絡與深層戰略邏輯。
第一,數位金融基礎建設的整合壓力。GCC 六國(沙烏地、UAE、巴林、科威特、阿曼、卡達)長期以來各自建置獨立的支付清算體系,例如沙烏地的「Mada」、UAE 的「IPP」與「Aani」、以及巴林的「Benefit」。但隨著跨境貿易與數位錢包(如 Apple Pay、Google Pay)的普及,碎片化的支付網路已成為效率瓶頸。2024 年 GCC 內部跨境支付約 78% 仍須透過 SWIFT 與代理銀行體系,結算成本居高不下,這正是六國央行加速推動「GCC 共通支付基礎建設」的根本動機。
第二,網路威脅的典範轉移迫使集體防禦。近年中東金融業遭受的 APT(進階持續性威脅)攻擊激增,根據 IMF 2023 年報告,GCC 區域金融機構遭受網路攻擊的頻率年均成長 35%,遠高於全球平均。單一國家央行難以獨立建構全方位的威脅情資共享機制(ISAC),因此「集體安全」成為必然選項。這並非陰謀論式的利益角力,而是面對跨國犯罪組織與國家級駭客的技術現實所逼出的制度回應。
第三,洗錢防制的國際合規壓力。FATF(防制洗錢金融行動工作組織)持續對 GCC 國家進行評鑑,海灣各國深知若無法展示區域協調的洗錢防制成果,將面臨被列入「灰名單」的風險,進而衝擊其離岸金融中心地位與主權基金對外投資能力。這是一種「防禦性制度整合」,本質上是對外部監管標準的集體回應,而非內部權力鬥爭。
戰略貿易流向與供應鏈依賴度
HS 2709資料來源:UN Comtrade 聯合國商品貿易統計庫 · 全球市場規模 每日約 1.02 億桶 (全球最大宗貿易商品)
回顧歷史,GCC 自 1981 年成立以來的金融協調歷經數次重大節點:1980 年代美元掛鉤共識、2010 年代單一貨幣倡議(最終因 2017 卡達危機而擱置)、2020 年代數位金融整合。當前這波以「網路安全+支付互通」為核心的協作,可視為繼貨幣整合失敗後的「功能性替代路徑」。
綜合判斷:GCC 正在以「功能先行、制度後隨」的務實策略取代過去「先談制度、再談功能」的失敗模式。這次以網路安全為切入點的協作,實質上是在為更深層的金融主權整合鋪墊基礎設施與信任資本。
01 起因觸發:GCC央行籌備委員會第六次會議召開,巴林擔任主席
02 一階傳導:海灣六國央行啟動支付系統互通與網安情資共享機制
03 二階擴散:金融科技新創與資安廠商迎來監管紅利,跨境支付成本下降
04 三階外溢:SWIFT在區域的壟斷地位受挑戰,美元結算生態系出現裂縫
05 宏觀終局:GCC可能成為全球首個實現功能性數位貨幣整合的區域組織,重塑後美元時代的地緣金融版圖
跨事件因果網路圖譜 1 驗證節點
AI 驗證因果鏈條 · 可拖曳節點 · 點兩下開啟文章




